11 月 19 日,知道创宇旗下积极防御实验室通过创宇安全智脑监测发现,高性能开源 Web 服务器 Nginx 存在严重缓冲区溢出漏洞,漏洞编号为 CVE-2026-123007。该实验室已发布安全通告,将漏洞等级评定为”严重”,综合处置优先级定为”高风险”。
公开资料显示,该漏洞由安全研究团队 Xint Security Research 与 Wiz Research 于 11 月 18 日披露,属于一个被称为”NGINX2Root”的漏洞攻击链。Rapid7 随后公开了技术分析与利用演示,可用利用代码目前已被公开。不过截至 11 月 19 日,尚未监测到在野利用行为,该漏洞也未被列入 CISA KEV 已知被利用漏洞目录。
潜伏十一年的缺陷
Nginx 由 F5 公司维护,是全球部署最广泛的开源 Web 服务器与反向代理软件之一。据 NGINX 中文开源社区与 InfoQ 等公开资料,全球超过 4 亿个站点依赖 Nginx 提供 Web 服务,约 55% 的网站由其支撑,涵盖政务、金融、电商、云计算等众多关键领域。
正是这样一个”基础设施级”的软件,此次暴露出的缺陷却并非新近引入。据公开技术分析,缺陷代码自 2015 年发布的 Nginx 1.9.5 版本起就存在于所有后续版本中,至今已潜伏十一年。
“这类’老代码里的新漏洞’最危险。”一位安全行业人士向记者表示,”它不是新特性引入的 bug,而是随着协议普及、攻击面扩大,被重新’点亮’的存量风险。大量企业的 Nginx 一经部署便多年未动,补丁往往难以第一时间覆盖。”
一次整数下溢如何演变为任意代码执行
据知道创宇积极防御实验室通报及公开技术分析,启用 HTTP/2 的 Nginx 在流量控制窗口校验中存在整数下溢缺陷。
HTTP/2 协议采用”信用制”流量控制:通信双方各自维护一个”窗口”,通过 WINDOW_UPDATE 帧告知对方”我还能接收多少数据”,协议规定窗口上限为 2³¹-1。问题在于,当 HTTP/2 流被终止时,Nginx 会将流上剩余的信用额度”退还”给连接级窗口,而校验逻辑存在缺陷,攻击者可通过特制的 WINDOW_UPDATE 与 SETTINGS 帧使窗口额度被重复归还,突破协议上限。
一旦越界,后续校验将发生无符号回绕,窗口值可被推高至接近 2⁶⁴。这一数值转换为有符号类型后变为负长度,最终流入 TLS 输出路径的超大内存拷贝,形成堆缓冲区溢出。远程攻击者无需认证、无需用户交互,即可利用该漏洞导致 Nginx worker 进程崩溃或内存损坏;在禁用 ASLR 或可绕过 ASLR 的环境下,还能以 worker 进程权限执行任意代码,进而读取配置文件与证书私钥、篡改网页、横向渗透内网。
值得关注的是,利用存在一定的”技术门槛”:远程代码执行需在约 1 小时的连接时限内传输约 128 GB 数据,当网络带宽低于约 300 Mbit/s 时利用难以成功。但在高速数据中心网络与内网环境中,这一门槛并不构成实质阻碍。此外,由于 Nginx 通常处于业务最外层入口,攻击者只需能直连其监听端口即可发起攻击,即使网站应用代码本身没有问题也可能中招,静态站点同样受到影响。
全球近 2.7 亿资产暴露
知道创宇旗下 ZoomEye 网络空间测绘引擎探测数据显示(搜索语法:app=”Nginx”),全球范围内存在 268,954,071 条 Nginx 资产结果,主要分布在中国、美国、德国、日本。
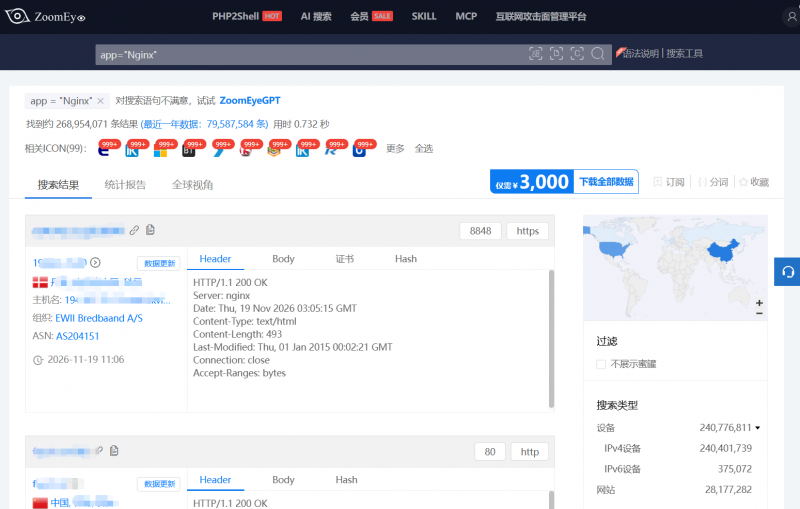
通告显示,受影响版本覆盖 1.9.5 至 1.30.7 之前的开源版本、1.31.0 至 1.31.9 之前的版本,以及 NGINX Plus 37.0.0 至 37.2.0.1 和 R33 至 R36 等企业版分支。F5 已于 11 月 18 日发布主线版 1.31.9 与稳定版 1.30.7,官方安全公告显示本次更新共修复 10 处漏洞,其中两项涉及 HTTP/2、可致无需认证的远程代码执行。
应对与防护建议
积极防御实验室建议用户尽快开展自查与修复:可通过 nginx -v 查看版本、确认 HTTP/2 模块编译与启用情况,并排查 80/443 端口是否对外监听。
在修复方面,开源版用户应升级至 1.31.9 或 1.30.7 及以上版本;NGINX Plus 用户应升级至 37.3.0.1 或 37.0.8.1 版本,R34 至 R36 版本无修复方案,应尽快联系 F5 迁移至受支持版本。若暂时无法升级,可在配置中关闭 HTTP/2 模块、仅保留 HTTP/1.1 服务以降低风险,同时确保操作系统开启地址空间随机化(ASLR),并在流量入口处对异常海量的 HTTP/2 控制帧进行速率限制与监控。
值得注意的细节是,Nginx 常被集成在各类产品与容器镜像之中。以论坛软件 Discourse 为例,其官方镜像长期随附旧版 Nginx,直至 11 月 19 日才合并安全修复并推送新镜像。安全人士提醒,除升级 Nginx 本身外,还需确认所依赖的上游镜像是否同步更新。
另据了解,知道创宇旗下产品线已同步完成应对:创宇盾用户不受该漏洞影响;ScanV 已更新插件,支持该漏洞检测;ZoomEye 互联网攻击面管理平台也已支持该漏洞检测,可协助企业排查自身暴露面。
媒体观察
从 2023 年的 Rapid Reset、2024 年的 CONTINUATION Flood,到此次的 CVE-2026-123007,HTTP/2 协议实现层面的安全问题近年屡次成为攻击焦点。此次漏洞从协议机制的原生设计缺陷,到具体实现中的校验疏漏,再次表明:协议越普及,实现层的瑕疵就越容易被放大为基础设施级风险。对企业而言,”用了十年的组件”并不等于”安全的组件”,建立组件版本台账、订阅官方安全通告、定期开展暴露面测绘,正在从”加分项”变为”必答题”。
免责声明
本文转载自网络平台,发布此文仅为传递信息,本文观点不代表本站立场,版权归原作者所有;不代表赞同其观点,不对内容真实性负责,仅供用户参考之用,不构成任何投资、使用等行为的建议。请读者使用之前核实真实性,以及可能存在的风险,任何后果均由读者自行承担。
本网站提供的草稿箱预览链接仅用于内容创作者内部测试及协作沟通,不构成正式发布内容。预览链接包含的图文、数据等内容均为未定稿版本,可能存在错误、遗漏或临时性修改,用户不得将其作为决策依据或对外传播。
因预览链接内容不准确、失效或第三方不当使用导致的直接或间接损失(包括但不限于数据错误、商业风险、法律纠纷等),本网站不承担赔偿责任。用户通过预览链接访问第三方资源(如嵌入的图片、外链等),需自行承担相关风险,本网站不对其安全性、合法性负责。
禁止将预览链接用于商业推广、侵权传播或违反公序良俗的行为,违者需自行承担法律责任。如发现预览链接内容涉及侵权或违规,用户应立即停止使用并通过网站指定渠道提交删除请求。
本声明受中华人民共和国法律管辖,争议解决以本网站所在地法院为管辖法院。本网站保留修改免责声明的权利,修改后的声明将同步更新至预览链接页面,用户继续使用即视为接受新条款。